Donnerstag, 3. April 2008Blinde Installation
Den passendsten Kommentar zum neuesten Scheingefecht der Koalition zur Online-Durchsuchung fand ich im Heise-Forum. Es geht jetzt darum, ob die Wanze auch auf dem Rechner installiert werden kann, wenn man technisch noch nicht so weit ist, das online zu erledigen. Dann muss der Polizist ja heimlich in die Wohnung einbrechen, den Trojaner installieren und wieder verschwinden. Die SPD findet nun dieses Detail (bis auf weiteres) untragbar und mit ihr nicht machbar, während der Innenexperte der CDU Clemens Binninger das ganz normal findet:
„Es liegt doch in der Natur der Sache, dass wir, wenn wir den Sicherheitsbehörden aus guten Gründen die Online-Durchsuchung erlauben, ihnen auch die Möglichkeit geben müssen, im Bedarfsfall physisch auf den Rechner zuzugreifen.“ Dabei handele es sich schließlich nicht um eine Durchsuchung der Wohnung des Verdächtigen, sondern lediglich um ein Betreten. „Und das ist von der heutigen Verfassungslage im Bereich der Gefahrenabwehr gedeckt.“ Und dazu meinte der FuntKlakow PC verstecken Dann reicht es also aus, den PC so zu platzieren, das man ihn nicht auf den ersten Blick sieht. Wenn er dann die Wohnung nach dem PC durchsuchen muss, handelt er rechtswidrig! ;-) Ich finde, schöner kann man die bizarre Welt in der unsere Innenexperten anscheinend leben nicht kommentieren. Dienstag, 1. April 2008Vorgaben umgesetzt
Der Ministerpräsident Beckstein erklärte heute nach der Ministerkonferrenz
"Terroristen kommunizieren heutzutage weitaus mehr als früher über Briefe und heimlich zugesteckte Zettel. Deshalb ist es dringend notwendig, die Organe der Inneren Sicherheit zu ermächtigen, heimlich in Wohnungen einzusteigen, dort alle Schubladen zu durchsuchen und so den Briefverkehr in die Hände zu bekommen." Nein, das sagte er natürlich nicht, er sprach von der Online-Kommunikation, und der Online-Datenerhebung. "Online-Datenerhebung" ist dabei der Euphemismus für eine heimliche Durchsuchung unserer Computer über das Internet. Sie haben nämlich inzwischen ihre Hausaufgaben gemacht, entgegen der ersten Annahme doch noch ein paar kleine Verbesserungen am Gesetzentwurf im Sinne des Verfassungsgerichts der Verfassung vorgenommen und wollen jetzt ihre Trojaner legal unters Volk bringen. Die Begründung ist wie üblich die Kommunikation der Bösen, das Ziel muss mehr sein: sämtliche Daten. Weil mit der Kommunikation wird ja schon die "Quellen-TKÜ", auch so ein Euphemismus, begründet. Nachtrag: Auf Bundesebene sieht man das wohl so ähnlich wie ich. Zumindest die Zöllner wollen die Quellen-TKÜ schon einsetzen. Nach Auskunft der Bundesregierung auf Basis der bestehenden Gesetze, wenn also keine neuen Gründe kommen, bräuchte es ja kein neues Gesetz... Montag, 31. März 2008Kurzer Ausflug nach 2.5
Ich hab mir grad Wordpress 2.5 angesehen. Sieht ganz nett aus, moderner, die Bilderverwaltung scheint praktisch. Leider geht die bei mir nicht, weder mit dem Firefox noch mit dem Opera. Vermutlich hat keiner der Entwickler Linux, mit Windows und Firefox hab ichs getestet und es geht, aber ich hab zu wenig Einblick in Ajax um selbst die Ursache zu finden...
Ich warte einfach noch, muss ja nicht bei den ersten sein, die das neue Spielzeug haben. Sicherheitsupdate war es ja keiner, ich kann also auch beruhigt bei 2.3.3 bleiben. Ausserdem hab ich so mal meine Backupstrategie ausprobieren können. Es klappt, ich kam leicht zurück auf die alte Version. Das schöne ist, dass das neue Wordpress auch eine neue Rechtschreibprüfung hat. Das heisst, meine kleine Projektarbeit "Wie bringen wir WP Deutsch bei" ist beendet! Ein Grund mehr, warum ich nicht sofort nach dem Release das Zeug installieren muss um möglichst schnell den Rechtschreibkontrolleur anzupassen. Besser ist der Korrektor nicht geworden, aber was will man erwarten, die Vorschläge kommen ja nach wie vor von Google.
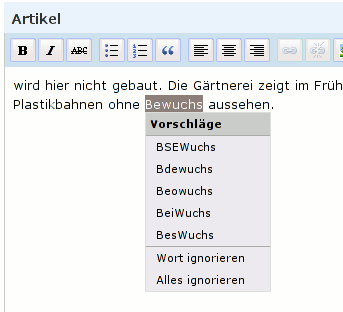
Die Vorauswahl der Sprache muss man übrigens auch hier von Hand vornehmen, zumindest war das bei mir so. Ist aber wesentlich leichter als vorher: In der Datei "wp-includes/js/tinymce/tiny_mce_config.php" in Zeile 66 stehen alle Sprachen, die im Editor zur Verfügung stehen. Vorher stand da "+English=en,Danish=da,Dutch=nl,Finnish=...". Wenn man da das "+" vor English wegnimmt und vor "German" setzt, ist Deutsch die Voreinstellung. Bei mir steht da jetzt $mce_spellchecker_languages = Was so ziemlich alle Sprachen abdeckt, die ich beherrsche... Nachtrag: Jetzt geht auch der Upload. Es war auch kein Ajax/Javascript-Problem, sondern die verwenden jetzt Flash zum Hochladen. Anscheinend gabs da bekannte Probleme mit Macs, deshalb wurde auch speziell auf Apfelbrowser abgefragt und dann das Flash abgeschaltet, Ubuntu bekam aber keine Extrawurst gebraten. Ich habs jetzt generell ausgeschaltet: In wp-admin/includes/media.php Zeile 770 statt $flash=true einfach $flash=false. Gefunden hab ich die Abhilfe bei blogator. Alternativ gibts auch schon ein Plugin "No-Flash-Uploader", das diesen Flashhochlader ausschaltet. Auf den gleichzeitigen Upload mehrerer Dateien muss man so halt verzichten. Ist aber für mein Zeug hier nicht wirklich wichtig. Mehr als ein Bildchen pro Eintrag habe ich eh selten. Was noch fehlt: Ich hab im WYSIWYG-Editor keine Möglichkeit, Links einzutragen und Bilder zu positonieren. Da gehen zwar Kontext-Fenster auf, aber die sind leer. Mach ich erstmal in der HTML-Ansicht, oder mit Opera (da gehts komischerweise, FF unter XP haut auch hin) und schnüffel mal in den Foren rum. Lösung: Für diese Fenster hab ich mir per google das da zusammengebastel. Jetzt hörts aber dann auf mit der rumpatcherei... In wp-includes/js/tinymce/tiny_mce_popup.js" nach Zeile 180 einfügen: Sonntag, 30. März 2008Zwei Fragen, eine Antwort
Unter der Rubrik "Spiegel Online verwechselt wirklich alles, hat aber immer einen Experten zur Hand, der seinen Senf dazugibt", finden wir heute zum Thema "britische Firmen schauen nach, was ihre Angestellten über sie im Internet schreiben":
Ausschlaggebend für die strengen Kontrollmaßnahmen sei der Versuch, ein höheres Sicherheitsbewusstsein unter Mitarbeitern zu verbreiten. Einerseits werde versucht, vertrauliche firmeninterne Informationen besser zu schützen, andererseits gehe es um Imageschutz. Denn im Internet - besonders auf Community-Seiten wie Facebook oder MySpace - würden Mitarbeiter ihre Arbeitsstätte oft nicht in besonders gutem Licht erscheinen lassen, heißt es in dem Bericht. Nicht beachtet wird dabei leider, dass zum Beispiel meine Kommentare zu meinem Arbeitgeber nicht zwingend von der Arbeit aus erstellt werden. Die meiste Zeit zum Blog-schreiben wende ich ja schon zuhause auf. Ausserdem vermisse ich den Hinweis, dass private Nutzung auch dann verboten sein kann, wenn dienstliche Nutzung notwendig ist. Falls nämlich privates verboten und dienstliches nicht nötig ist, wäre abstecken eine sinnvolle Option. "Sei diese dagegen erlaubt, habe der Arbeitgeber auch das Recht, die Online-Aktivitäten seiner Angestellten zu kontrollieren." steht leider ohne weitere Erklärung in gewissem Widerspruch zur Aussage im nächsten Absatz: "Gleichzeitig ist der Arbeitgeber aber auch dazu verpflichtet, die Geheimnisse seiner Mitarbeiter zu schützen." Ausserdem wäre ja die Kontrolle bei einem Verbot nur noch erlaubter. Insgesamt bleibt der Leser nur verwirrt zurück und fragt sich, ob er so doof ist, der Redakteur oder die Expertin. Die, vermute ich, ist unschuldig. Vermutlich hat einfach jemand die Fragen an sie ausgetauscht. Jedenfalls passt der zweite zitierte Absatz mit der Antwort nicht zum Problem, das im ersten Absatz aufgeworfen wird. Die neue Startbahn
« vorherige Seite
(Seite 86 von 131, insgesamt 654 Einträge)
» nächste Seite
|
KategorienVerwaltung des BlogsSuche |