Mittwoch, 23. Mai 2007Freiwillig
Bei Fingerabdrücken und DNA-Tests hab ich ja so meine Vorbehalte, aber eine freiwillige Geruchsprobe geb ich beim nächsten Amtsbesuch gern ab. Wär zwar nicht fair gegenüber dem Sachbearbeiter, aber der Spass wär mir eine Socke wert...
Montag, 21. Mai 2007Früher war alles - detailierter
Damals, das war so um 1985 rum, war die Welt irgendwie komplizierter. Selbst der gemeine und nur am Rande interessierte Tagesschauer musste echt büffeln, um den damaligen Libanon zu verstehen.
Er musste lernen, die Drusen von den Maroniten zu unterscheiden, samt der komplizierten Sippschaft der Maronitenführer und gelegentlich einem kleinen Einschub, an was so ein Maronit eigentlich glaubt. Sonst konnte man nämlich leicht die Maroniten mit den restlichen Christen dort verwechseln. Es gab die Sunniten und die Schiiten und natürlich die Palästinenser (PLO und Fatah) und man musste wissen, dass der Mann im Fernsehen von den Falange-Milizen redet, wenn er die Leute der Gemayels (also eigentlich die Regierung damals) meinte. Vielleicht liegts an mir, dass ich Details heute nicht mehr wahrnehme. Sicher liegts daran, dass es zunehmend schwerer wird, Peter Scholl-Latour und Gerhard Konzelmann im Fernsehen zu folgen (was an ihrem hohen Alter liegen mag oder daran, dass in den 3-Minuten-Häppchen-Talks nichts rüberkommt). Es fehlen wohl auch neue Leute im TV, die uns die komplizierten Verhältnisse erklären können. Oder Sendezeit dafür bekommen ausserhalb der "Brennpunkte" 2 Stunden nach einem Vorfall, wo uns der Korrespondent in Beirut erzählt, dass man auch dort noch überhaupt keine Ahnung hat, was los ist. Oder die Welt und besonders die Völker im Orient sind wirklich einfacher geworden... Die Süddeutsche berichtet heute: Harte Gefechte zwischen Armee und Islamisten Und der Bayerische Rundfunk meldet: In der libanesischen Hafenstadt haben sich Armee und islamische Extremisten den zweiten Tag in Folge heftige Gefechte geliefert. So einfach kanns sein: Es gibt Regierung und Islamisten. Womit auch die gute und die böse Rolle schon verteilt sind. Nachtrag: In den Tagesthemen hat Patrick Leclercq gerade mein Bild wieder etwas geradegerückt. Die Moslems dort scheinen doch nach wie vor auch im Blick der hiesigen Berichterstattung vielschichtig zu sein. Samstag, 19. Mai 2007Online-Durchsuchung geht schon, glaube ich...
Jedes Mal, wenn ich Texte über Schäubles Online-Durchsuchungspläne lese und besonders die daran anschliessenden Diskussionen, frage ich mich, warum alle so sicher sind, dass das nicht funktionieren soll...
Als das Thema das erste Mal auftauchte, hab ich auch erstmal gelacht über die Typen vom BKA, die glauben, mit 2 Planstellen und ein bisschen Kohle eine ordentliche Abhörtechnik etablieren zu können. Aber inzwischen fürchte ich, sie könnens doch. Ich halte auch den Begriff "Bundestrojaner" für irreführend. Es mag sein, dass es auch Schadprogramme im Sinne der üblichen Trojaner geben wird, die von Organen der Sicherheit aufs Netz losgelassen werden. Aber zunächst gehts denen erstmal um die allgemeine Möglichkeit, fremder Leute Computer zu hacken, eben um "heimlichen Zugriff auf IT Systeme unter Einsatz technischer Mittel". Das muss also kein Trojaner sein im Sinne von "ich schick der Zielperson eine Mail mit nem Anhang 'nackte_terroristin.exe' und hoffe, dass der Depp draufklickt". Das Spektrum reicht vom Ausnützen altbekannter Sicherheitslücken im Betriebssystem bis zum einfachen Nachschaun, ob der Betreffende vielleicht eine ungeschützte Windowsfreigabe hat oder vielleicht einen dieser modernen Drucker mit eingebauter Festplatte, Webinterface und Druckvorschau per Browser. Potential dafür ist da auf Seiten der Beobachteten. Vint Cerf behauptet, dass von 600 Millionen Rechnern am Internet 100 bis 150 Millionen mit Trojanischen Pferden infiziert seien und Teil eines Bot-Netzes. Auch wenn man 25% für zu hoch gegriffen hält, einzelne Botnetze mit 400000 und 1500000 "Teilnehmern" sind hinreichend dokumentiert und anscheinend stehen genügend PCs bereit, falls irgendjemand Attacken gegen prominente Ziele des estländischen Internets durchführen möchte. Auch im kleinen merkt man diese Masse an Zombie-Rechnern. Wenn ich meinen DSL-Router 3 Minuten lang loggen lasse, finde ich 3 IP-Adressen von Rechnern, die gerade versuchen auf meine IP-Adresse zuzugreifen. Pro Tag versuchen 100 Rechner auf diesem Server Windows-Freigaben zu nutzen und 2-5 versuchen, sich per ssh anzumelden. Das sind ja nun alles keine "Hacker", die sich meinen Rechner als Ziel aussuchen und mir etwas antun wollen, ein gezielter Angriff würde ja nicht die Windows-Freigaben eines Linux-Rechners als Ansatzpunkt nehmen. Das sind einfach Rechner von ahnungslosen Opfern, die irgendwann mal ein Attachment zu viel angeklickt haben, ein falsches Tool installiert haben, einen Servicepatch nicht eingespielt haben oder sonst irgendwie reingefallen sind. Einige davon sind natürlich wirklich sehr einfach begabte Menschen, die halt auf alles klicken, was nicht schnell genug unter der Maus wegkriechen kann. 0.16% der Internetnutzer würden z.B. auf die Google-Anzeige "Is your PC virus-free? Get it infected here!" klicken. Auch im "halbprofessionellen" Bereich der Betreiber eigener Server scheint ein erobertes Betriebssystem oder wenigstens ein hackbares Forum nicht selten zu sein. Anfällige Rechner und anfällige Nutzer gibt es also genug da draussen. Wäre ich ein Schnüffler, würde es mich schon enorm wurmen, diese wunderbare Quelle nicht anzapfen zu dürfen. Allein die Vorstellung, das da draussen 10-25% aller Dokumente am offenen Fenster liegen und 10-25% aller Gespräche in ordentlicher bequem abhörbarer Lautstärke geführt werden, wäre eine traumhafte Vorstellung für mich. Und zwar unabhängig davon, ob das für mich interessante Dokumente und Gespräche sind. Einfach die Vorstellung, bei Verdacht nur hingehn zu müssen und mit einer Chance von 1/10 oder 1/4 einfach so zuhören und lesen zu können... Der eine oder andere EDV-Leiter der Terrorzentralen und gewiefte Kinderpornosammler mag vielleicht Vorkehrungen treffen und vermutlich ist dann das Ende der Fahnenstange für die Staatshacker wirklich ganz schnell erreicht. Aber selbst denen würde ich nicht allzuviel Kompetenz in Computerdingen zutrauen, ganz zu schweigen von kleineren Kallibern, die vermutlich auch schnell in den Anwendungsbereich der Online-Durchsuchung kommen werden. Im Wesentlichen zeichnet sich der Terrorist ja nicht durch technisches Fachwissen, sondern durch Motivation aus. Die Kofferbomber, die im Juli 2006 versucht haben, Züge zu sprengen, waren ja auch hochmotiviert, aber zu ungeschickt eine wirklich funktionierende Bombe zu basteln. Solchen Leuten vor dem Attentat noch schnell einen Crashkurs in Computersicherheit und richtiger Nutzung von Kommunikationsmitteln zu geben, wäre vermutlich auch zu mühsam. Da könnte der alte Osama auch gleich selbst anreisen und den Koffer zünden. Auserdem schadet es aus dessen Sicht ja nicht, wenn der eine oder andere Fall schon im Versuchsstadium auffliegt: "Terror" heisst ja "Schrecken" und nicht "Explosion"... Alles in allem also schon eine tolle Sache, diese Online-Durchsuchung. Wäre ich Polizist, würde ich sowas unbedingt dürfen wollen. Übrigens soll das hier nicht heissen, dass ich die Wünsche unserer Innenminister gut finde. Auch die technisch unwissenden haben ein Recht auf Informationelle Selbstbestimmung und die Unverletzlichkeit der Wohnung. Nur weil 25% aller Türen ungesichert sind gegen Einbrecher heisst das nicht, dass auch der Verfassungsschutz reindarf. (Verwendete Wikipedia und Google-Suchbegriffe für diesen Beitrag: "Trojaner" "Botnetz" "Vint Cerf Botnetz" "Botnetz Verurteilung" "Mein Server wurde gehackt" "Bahn Bombe Koblenz" "Kofferbomber" "Terror" "GG Art 13". Das kann ja heiter werden...) Verdächtig
Die taz schreibt über die eher eigenartige Vorgehensweise der Polizei bei den terrorverdächtigen G8-Gegnern
Hanebüchen auch die Argumentationskette bei einem vierten Durchsuchungsbefehl. Darin wird dem Beschuldigten vorgeworfen, an einem vor wenigen Monaten verübten Brandanschlag auf das Berliner Unternehmen Dussmann beteiligt gewesen zu sein. Das Indiz für diese Annahme: Der Beschuldigte hätte im Internet mal nach "Dussmann" recherchiert. Dussmann unterhält unter dem gleichen Namen eines der größten Bücherkaufhäuser der Stadt. Bei mir dürften sie da aber auch fündig werden, bei einem kurzer Blick in meine Google-History tun sich Abgründe auf:
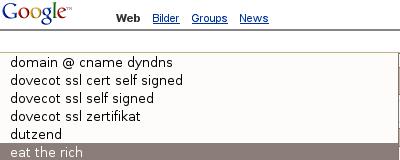
(Ich weiss nicht, wie dieses "dutzend" da reinkam und "eat the rich" ist eine Kneipe in München und ein Lied von Aerosmith und ein Film auch, ehrlich!) Den Link hab ich bei Florian Holzhauer gefunden, der dagegen ein Tool namens TrackMeNot empfiehlt. Das sucht im Hintergrund nebenbei immer nach harmlosen Dingen und verschleiert so die wahren Suchbegriffe. Aber was ist schon harmlos, heutzutage... Massenvergiftung
Schon blöd, da hat man bei der SZ einmal ein richtig tolles Thema und könnte ein ganz grosses Fass aufmachen und dann verpufft das einfach so.
Was am Montag noch eine für die Autorin ganz "offenbare Kohlenmonoxidvergiftung" war, war am Dienstag keine mehr. Die Äusserung eines indiskreten Leichenbeschauers, der Kohlenmonoxid-Spiegel sei zwar nur "leicht erhöht aber doch höher, als es etwa durch Rauchen erklärbar wäre", löste sich im Obduktionsbericht in ,,nicht schlimmer als bei einem Raucher‘‘ auf. Von den 48 weiteren Personen, die sich gemeldet haben beim Anruf der Polizei ob sie denn nach dem Kartfahren ebenfalls Vergiftungserscheinungen hätten, hat man nie wieder etwas gehört. Die bange Überschrift "Entlüftungsanlage in Ordnung?" konnte dann auch am Freitag mit "Ja" beantwortet werden. Schade, aber es wird sich schonmal wieder die Gelegenheit geben, einen echten Reisser zu bringen, bei dem dann die Bild gezwungen sein wird die SZ-Überschriften abzuschreiben...
« vorherige Seite
(Seite 112 von 131, insgesamt 652 Einträge)
» nächste Seite
|
KategorienVerwaltung des BlogsSuche |